Соответствие стандарту PCI DSS
PCIDSS RoC (Отчет о соответствии)
Отчет о соответствии (ROC) проверяет соблюдение стандартов, установленных для защиты хранящейся информации о кредитных картах. ROC и ежеквартальные внешние проверки ASV обязательны для всех продавцов уровня 1. Продавец уровня 1 — это розничный торговец, который имеет более более 6 миллионов транзакций в год с использованием карт Visa и/или Mastercard.
Отчет о соответствии — это документ, в котором подробно излагаются результаты оценки на соответствие стандарту PCI DSS. Отчет о результатах проверки (ROC) должен быть составлен квалифицированным специалистом по оценке безопасности (QSA) после проведения аудита, и впоследствии отправляется эквайреру мерчанта. Эквайер, приняв ROC, отправляет его платежной системе для проверки.
Соответствие требованиям PCIDSS SAQ A, A-EP, D
В новом стандарте PCI DSS 4.0 для веб-сайтов электронной коммерции предусмотрено три типа анкет самооценки (SAQ). Они имеют названия A, A-EP (электронная обработка) и D.
| Уровень мерчанта | Количество транзакций в год | Перенаправление | Iframe/Встроенный | Прямой POST | JavaScript | XML/JSON | Прочее |
|---|---|---|---|---|---|---|---|
| 1 | Более 6 миллионов | RoCA | RoCA | RoCA-EP | RoCA-EP | RoC | RoC |
| 2 | 1 – 6 миллионов | SAQ A | SAQ A | SAQ A-EP | SAQ A-EP | SAQ D | SAQ D |
| 3 | 20 000 – 1 миллион | SAQ A | SAQ A | SAQ A-EP | SAQ A-EP | SAQ D | SAQ D |
| 4 | Менее 20 000 | SAQ A | SAQ A | SAQ A-EP | SAQ A-EP | SAQ D | SAQ D |
RoCA – Частичный отчет о соответствии, подтверждающий объем, правомочность и требования, перечисленные в SAQ A
RoCA-EP – Частичный отчет о соответствии, подтверждающий объем, правомочность и требования, перечисленные в SAQ A-EP
Чтобы определить, какой тип требуется, мерчант должен проанализировать несколько факторов.
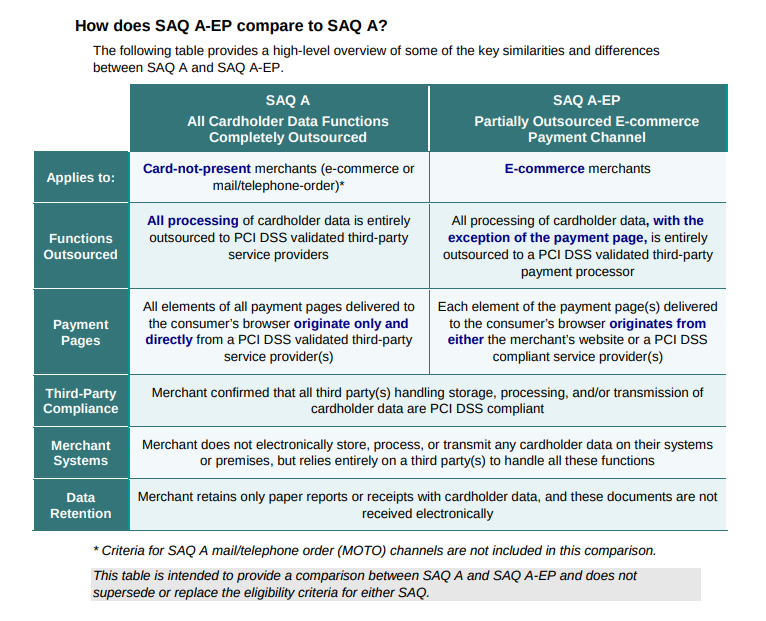
SAQ A (не запрашивается Payme )
Если на вашем веб-сайте используется реализация iFrame или hosted page, вы несете ответственность за соблюдение требований SAQ A. В данном случае пользователь перенаправляется на страницу оплаты, которая размещена у поставщика услуг. Это можно сделать с помощью перенаправления, когда пользователь перенаправляется на другую страницу, например на hosted page, или это может происходить на той же странице в виде iFrame.
Пожалуйста, ознакомьтесь с описанием
- hosted page (Redirect)
- iFrame (Embedded)
- Схема взаимодействия A (с перенаправлением клиента на страницу оплаты)
- Схема взаимодействия B (с запросом host-to-host для получения URL-адреса страницы оплаты)
SAQ A-EP (не запрашивается Payme )
Если на веб-сайте продавца размещена форма для ввода данных кредитной карты, необходимо обеспечить соответствие требованиям SAQ A-EP.
Данный SAQ применяется, если мерчант использует реализацию формы для ввода данных карты с помощью JavaScript-библиотеки JavaScript.
В любом случае вы собираете информацию через собственную форму, используя действия и методы для отправки данных в API.
Такое решение, как шифрование на стороне клиента или токенизация, может помочь продавцам обеспечить соответствие требованиям SAQ A-EP.
Note
Ни SAQ A, ни SAQ A-EP не позволяют мерчантам хранить или передавать данные кредитных карт через собственные серверы и сеть. Вся обработка данных держателей карт передана на аутсорсинг компании Payme , которая является сторонним платежным оператором, прошедшим сертификацию PCI DSS.
SAQ D (запрос от Payme )
Это компании в сфере электронной коммерции, которые не соответствуют ни одному из вышеуказанных критериев. Поставщики услуг и мерчант, не соответствующие критериям ни одного из вышеуказанных опросников.
SAQ D для продавцов применяется к продавцам, имеющим право на SAQ, но не соответствующим критериям для любого другого типа SAQ. Примеры торговых сред, в которых может использоваться SAQ D, включают, помимо прочего:
- Мерчанты в сфере электронной коммерции, которые принимают данные держателей карт на своих веб-сайтах.
- Мерчанты, осуществляющие электронное хранение данных держателей карт
- Мерчанты, которые не хранят данные держателей карт в электронном виде, но не соответствуют критериям другого типа SAQ
- Мерчанты, чьи среды могут соответствовать критериям другого типа SAQ, но к которым применимы дополнительные требования PCI DSS
Рекомендации для мерчантов Payme
С SAQ A, D и A-EP вы можете использовать любые интеграции Payme , за исключением Метод Direct :
- Redirect
- Кнопки оплаты
- Ссылки по платежам
- Embedded
- JavaScript SDK
Метод Direct требует хранения данных карты на собственном сервере мерчанта. В этом случае обязателен сертификат PCI DSS RoC:
Уровень 1: Мерчанты, обрабатывающие более 6 миллионов карточных транзакций в год. Уровень 2: Мерчанты, обрабатывающие от 1 до 6 миллионов транзакций в год. Уровень 3: Мерчант, обрабатывающий от 20 000 до 1 миллиона транзакций в год. Уровень 4: Мерчанты, обрабатывающие менее 20 000 транзакций в год.
Если вам необходимо разместить форму для оплаты банковской картой на своем сайте, но у вас нет RoC, вы можете использовать Embedded или JavaScript SDK checkout page.