PCI DSS standarti bilan muvofiqlik
PCI DSS RoC (Moslik bayonoti)
Moslik bo'yicha hisobot (ROC) saqlangan kredit karta ma'lumotlarini himoya qilish uchun belgilangan standartlarga rioya qilinishini tasdiqlaydi. ROC va choraklik tashqi ASV auditlari barcha Level 1 savdogarlar uchun majburiydir. Level 1 savdogar bu sotuvchidir, kimda ko'proq yiliga Visa va/yoki Mastercard yordamida 6 milliondan ortiq tranzaksiya.
Moslik hisobot — bu PCI DSS standarti bo'yicha muvofiqlikni baholash natijalarini batafsil bayon etuvchi hujjat. Natijalar hisobotini (ROC) auditdan so'ng Malakali Xavfsizlik Baholovchisi (QSA) tayyorlashi kerak, va keyinchalik savdogarning akkvaeriga yuboriladi. ROCni olgach, akkvaer uni tasdiqlash uchun to'lov tizimiga yuboradi.
PCIDSS SAQ A, A-EP, D talablari bilan muvofiqlik
Elektron tijorat veb-saytlari uchun yangi PCI DSS 4.0 standarti uch turdagi O'z-o'zini baholash so'rovnomasini (SAQ) nazarda tutadi. Ular A, A-EP (elektron ishlov berish) va D deb nomlanadi.
| Savdogar darajasi | Yiliga tranzaksiyalar soni | Yo'naltirish | Iframe/Joylashtirilgan | To'g'ridan-to'g'ri POST | JavaScript | XML/JSON | Turli |
|---|---|---|---|---|---|---|---|
| 1 | 6 milliondan ortiq | RoCA | RoCA | RoCA-EP | RoCA-EP | RoC | RoC |
| 2 | 1–6 million | SAQ A | SAQ A | SAQ A-EP | SAQ A-EP | SAQ D | SAQ D |
| 3 | 20 000 – 1 million | SAQ A | SAQ A | SAQ A-EP | SAQ A-EP | SAQ D | SAQ D |
| 4 | 20 000 dan kam | SAQ A | SAQ A | SAQ A-EP | SAQ A-EP | SAQ D | SAQ D |
RoCA – SAQ A da keltirilgan doirani, haqiqiyligini va talablarni tasdiqlovchi Qisman Muvofiqlik Hisobot
RoCA-EP – SAQ A-EPda keltirilgan doira, haqiqiyligi va talablarni tasdiqlovchi Qisman muvofiqlik hisobotidir
Qaysi tur talab qilinishini aniqlash uchun sotuvchi bir nechta omillarni tahlil qilishi kerak.
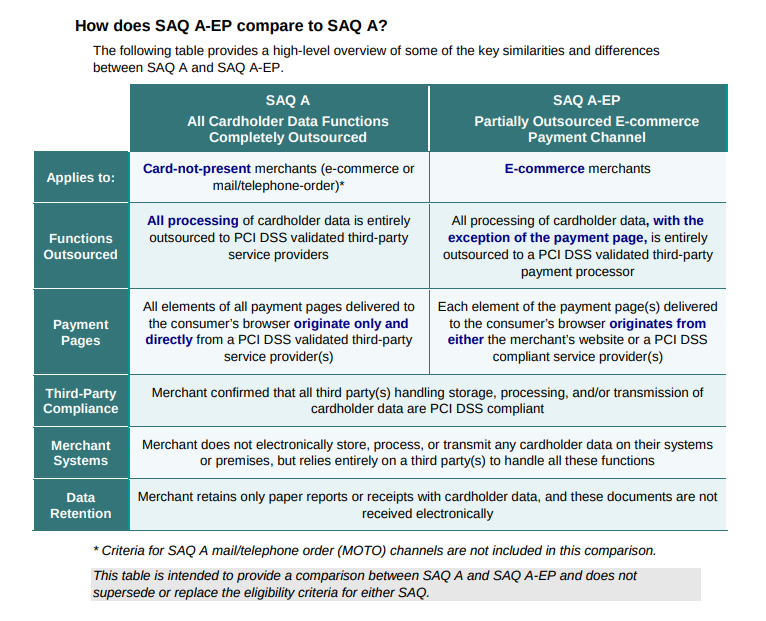
SAQ A (Payme tomonidan so'ralmagan)
Agar veb-saytingiz iFrame yoki joylashtirilgan sahifa yechimini ishlatsa, SAQ A talablari bilan muvofiqlikni ta'minlash sizning mas'uliyatingizdir. Bu holda foydalanuvchi xizmat ko'rsatuvchi tomonidan joylashtirilgan to'lov sahifasiga yo'naltiriladi. Buni redirect orqali amalga oshirish mumkin, foydalanuvchi boshqa sahifaga, masalan, joylashtirilgan sahifaga yo'naltirilganda, yoki bu shu sahifada iFrame ko'rinishida sodir bo'lishi mumkin.
Iltimos, tavsifni o'qing
- hosted page (Redirect)
- iFrame (Embedded)
- O'zaro ta'sir sxemasi A (mijoz to'lov sahifasiga yo'naltirilganda)
- O'zaro ta'sir sxemasi B (to'lov sahifasi URL manzilini olish uchun dastlabki host-to-host so'rovi bilan)
SAQ A-EP (Payme tomonidan so'ralmagan)
Agar savdogarning veb-saytida kredit karta ma'lumotlarini kiritish uchun forma bo'lsa, SAQ A-EP talablari bajarilishini ta'minlash kerak.
Ushbu SAQ savdogar JavaScript JavaScript kutubxonasi orqali karta ma'lumotlarini kiritish formasini amalga oshirganda qo'llaniladi.
Har holda, siz ma'lumotlarni o'zingizning formangiz orqali to'playsiz va ma'lumotlarni API ga yuborish uchun harakatlar va usullarni qo'llaysiz.
Klient tomonida shifrlash yoki tokenizatsiya kabi yechimlar savdogarlarga SAQ A-EP talablari bilan muvofiqlikni ta'minlashga yordam beradi.
Note
SAQ A hamda SAQ A-EP savdogarlar o'z serverlari va tarmog'i orqali kredit karta ma'lumotlarini saqlash yoki uzatishga ruxsat bermaydi. Barcha karta egasi ma'lumotlarini qayta ishlash PCI DSS bo'yicha sertifikatlangan uchinchi tomon to'lov xizmatlari provayderi Paymega topshirilgan.
SAQ D (Paymedan so'rov)
Ushbu elektron tijorat kompaniyalari yuqoridagi mezonlarning hech biriga javob bermaydi. Yuqoridagi savolnoma mezonlariga mos kelmaydigan xizmat ko'rsatuvchilar va savdogarlar.
SAQ D savdogarlar uchun SAQga munosib bo'lgan, ammo boshqa SAQ turlarining mezonlariga javob bermaydigan savdogarlarga tatbiq etiladi. SAQ D qo'llanilishi mumkin bo'lgan savdogar muhitlariga misollar, boshqalar qatorida:
- Veb-saytlarida karta egasi ma'lumotlarini qabul qiluvchi elektron tijorat sotuvchilari.
- Karta egasining ma'lumotlarini elektron tarzda saqlaydigan savdogarlar
- Karta egasining ma'lumotlarini elektron tarzda saqlamaydigan, lekin boshqa turdagi SAQ mezonlariga javob bermaydigan savdogarlar
- Muhitlari boshqa turdagi SAQ mezonlariga javob berishi mumkin bo'lgan, ammo ularga qo'shimcha PCI DSS talablari tatbiq etiladigan savdogarlar
Payme savdogarlari uchun tavsiyalar
SAQ A, D va A-EP bilan siz To'g'ridan-to'g'ri usul bundan mustasno, istalgan Payme integratsiyalaridan foydalanishingiz mumkin:
- Redirect
- To'lov tugmalari
- To'lov havolalari
- Embedded
- JavaScript SDK
Direct usuli karta ma'lumotlarini sotuvchining o'z serverida saqlashni talab qiladi. Bu holda PCI DSS RoC sertifikati majburiydir:
1-daraja: Yiliga 6 milliondan ortiq karta tranzaksiyalarini qayta ishlaydigan savdogarlar. 2-daraja: Yiliga 1 dan 6 milliongacha tranzaksiya qayta ishlaydigan savdogarlar. 3-daraja: Yiliga 20 000 dan 1 000 000 gacha tranzaksiya bo'yicha savdogar ishlov berish. 4-daraja: yiliga 20 000 dan kam tranzaksiya qayta ishlaydigan savdogarlar.
Agar veb-saytingizga kredit karta to'lov formasini joylashtirishingiz kerak bo'lsa, lekin RoC bo'lmasa, quyidagilardan foydalanishingiz mumkin Joylashtirilgan JavaScript SDK to'lov sahifasi.